Un país filtrado
BoliviaLeaks2026: Konata rompe con MortemTeam y reivindica dos nuevas filtraciones estatales
El atacante que firma como konata_izumi_shell anunció su ruptura con MortemTeam, publicó datos de la Caja Bancaria Estatal de Salud y de Consume lo Nuestro y apuntó a la CNS. Hacking Bolivia busca su rastro.
El atacante que firma como konata_izumi_shell, en cuyo canal se reivindicó la mayor parte de las filtraciones de datos del Estado boliviano desde agosto, anunció el viernes 20 de noviembre su ruptura con el grupo MortemTeam. En las 48 horas siguientes publicó dos nuevas bases y la descripción de un acceso a los sistemas de la Caja Nacional de Salud (CNS). Mientras, el colectivo Hacking Bolivia intentaba establecer quiénes están detrás y desde dónde operan.
Dos bases y una advertencia
El sábado 21, el canal de Telegram KonataIzumiLeaks publicó una base atribuida a la Caja Bancaria Estatal de Salud (CBES), ente gestor de la seguridad social en salud, con unos 12.000 registros: nombres completos, estado, número de documento y teléfono. El domingo 22 difundió otra con 162.395 beneficiarios de Consume lo Nuestro, la billetera móvil con la que el Estado paga el llamado bono de té y que solo puede usarse para comprar productos nacionales. Según la descripción del vendedor, contiene apellidos, número de documento, grupo, nombre y monto.
Ese mismo domingo, el canal publicó un mensaje dirigido a la CNS. Su autor asegura haber hallado en el sitio web de la institución una vulnerabilidad de inyección SQL con privilegios elevados, describe 84 tablas, una veintena con datos personales —documentos, personal médico, registros públicos— y exige que la entidad la corrija. El texto es contradictorio, pues afirma primero que decidió “no sacar mucha data” y después que se llevó “la mayoría”. No se publicó ninguna base de la CNS.
En su grupo de Telegram, Hacking Bolivia respondió que esa falla ya había sido expuesta hace unos tres años y que era “raro” que siguiera sin corregirse. Si la vulnerabilidad existe, el riesgo supera al de los casos anteriores, ya que la CNS atiende a más del 80% de la población asegurada del país, según la Organización Panamericana de la Salud.
Con estas dos publicaciones, el recuento que este diario elaboró el 19 de noviembre pasa de 27 a 29 bases reivindicadas desde agosto. Ninguna de las instituciones mencionadas se había pronunciado hasta el cierre de esta edición. Tampoco está claro qué entidad administra la base de Consume lo Nuestro.
- LEA TAMBIÉN: Las filtraciones bolivianas, una por una
La ruptura
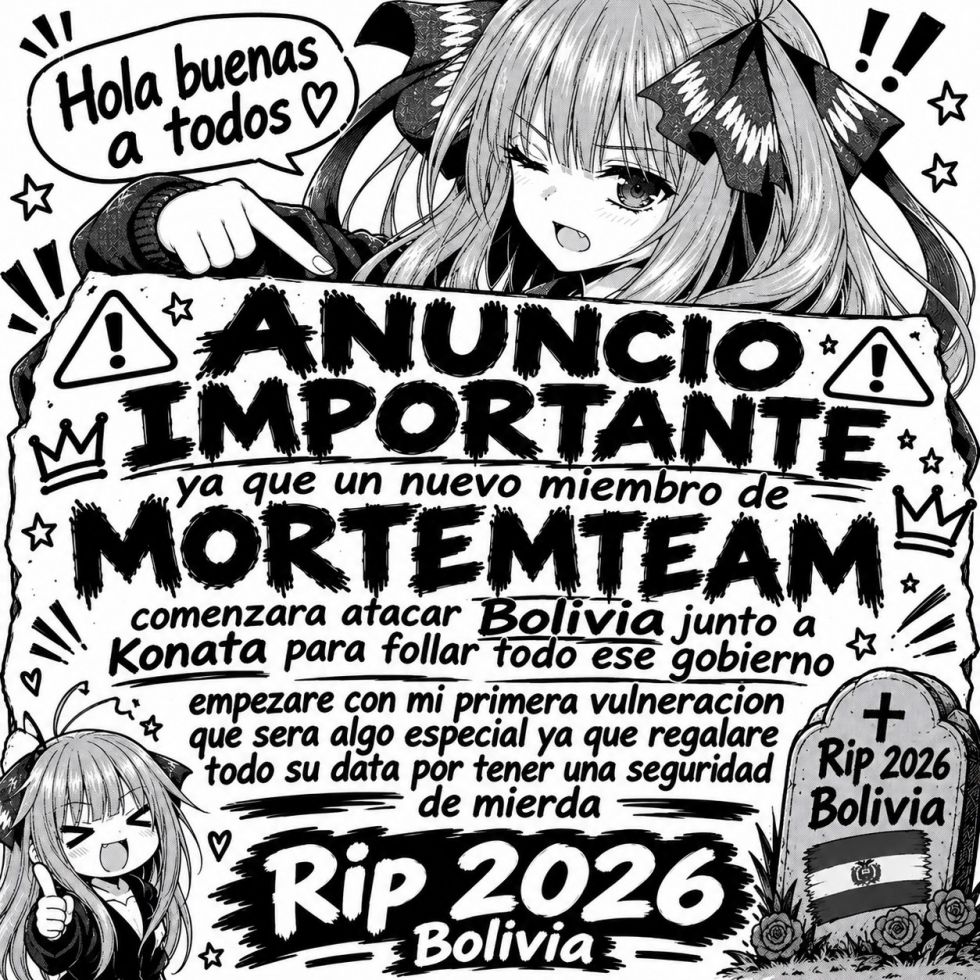
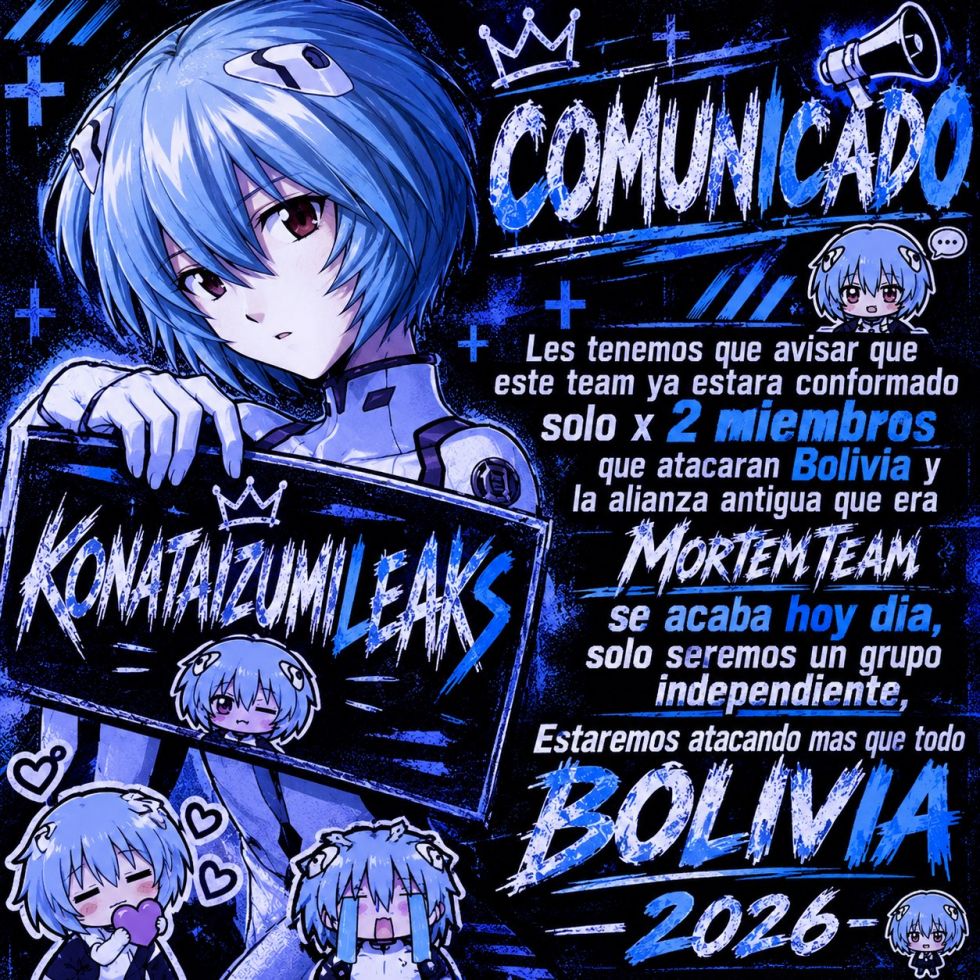
El viernes 20, el canal anunció en dos imágenes de estilo anime que un nuevo integrante de MortemTeam comenzaría a atacar Bolivia junto a konata_izumi_shell, y luego que “la alianza antigua que era MortemTeam se acaba hoy día”. El equipo quedaría reducido a dos miembros, como “grupo independiente”, dedicado “más que todo” a Bolivia. El sábado, otra publicación del canal decía: “Yo y @konata_izumi_shell atacando”.
En el grupo de Hacking Bolivia, un usuario que firma como odad comentó que “mort y konata se separaron”; el colectivo atribuyó la ruptura a una presunta pelea. El mismo usuario mostró una captura de la base de Consume lo Nuestro. Según Hacking Bolivia, el dúo anunció en privado que publicará algo nuevo cada tres días.
La ruptura obliga a precisar las atribuciones. Hasta ahora, las filtraciones bolivianas se atribuían a konata_izumi_shell como parte de MortemTeam; desde el 20 de noviembre, según su propio anuncio, el alias opera al margen de ese grupo.
Números peruanos, identidades inciertas
Hacking Bolivia sostiene que todos los perfiles que escriben en nombre de MortemTeam usan números telefónicos peruanos, y preguntó a los miembros de su grupo cuántas cuentas extrañas, creadas recientemente, les habían escrito. La afirmación es coherente con su comunicado del 15 de noviembre, que atribuía el grupo a varias nacionalidades, principalmente peruanos y argentinos, con algunos bolivianos.
La respuesta llegó de los propios aludidos. Un usuario que firma k333rbERUZ —un alias similar al de KerberusCrow, que la firma VECERT Analyzer identificó como integrante de MortemTeam— replicó que un número virtual “lo consigue cualquiera” y que, con esa lógica, serían a la vez peruanos, mexicanos, uruguayos, paraguayos y bolivianos. odad añadió que tiene unos cinco números virtuales, de Perú, México y Ecuador. k333rbERUZ también presumió de un servidor con más de 4.900 miembros.
El intercambio derivó en burlas e insultos. El colectivo llegó a publicar fotografías con las que intentaba identificar a un integrante; k333rbERUZ respondió, con ironía, que era él. Nada de lo publicado permite establecer la identidad ni la ubicación de los atacantes. Identificar sospechosos corresponde a una investigación judicial, y exponerlos sin pruebas puede apuntar a personas equivocadas, más aún cuando uno de los canales vinculados al grupo dice estar integrado por menores.
Otro actor, otro ministerio
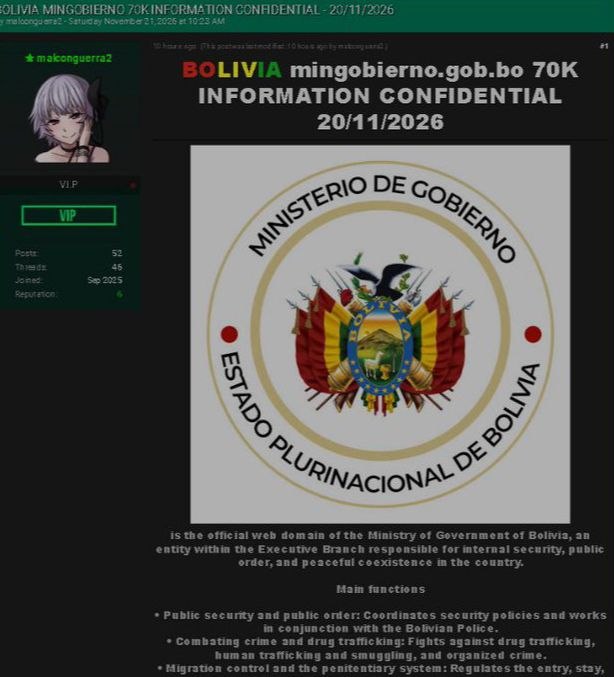
El domingo, Hacking Bolivia informó además que un actor que firma como malconguerra2, al que atribuye vulneraciones previas a entidades del Estado, publicó muestras de datos del Ministerio de Gobierno, del que depende la Policía. Este diario no ha podido verificarlo.
La última palabra oficial sobre el conjunto de los ataques sigue siendo la del 17 de noviembre, cuando el vocero presidencial, José Luis Gálvez, confirmó “intentos de hackeo” a instituciones públicas y dijo que la AGETIC evaluaba la dimensión del problema. La Cancillería, el 16, y el SENARECOM, el 17, reconocieron accesos no autorizados a sus sistemas. Sobre las publicaciones del fin de semana, ni las instituciones afectadas ni la AGETIC habían informado nada hasta el cierre de esta edición.
- LEA TAMBIÉN: Los datos de Bolivia, a precio de saldo

 Acceder